Hemos visto cómo se puede utilizar la IA para encontrar defectos en aplicaciones y sitios web, pero los investigadores ahora han demostrado cómo podría usarse como arma para explotar esas vulnerabilidades. Un equipo de la universidad de toronto utilizó modelos de IA de acceso público para impulsar un prototipo de gusano capaz de explotar cualquier falla informática conocida. Estos gusanos podrían propagarse a través de las redes y causar caos en Internet.
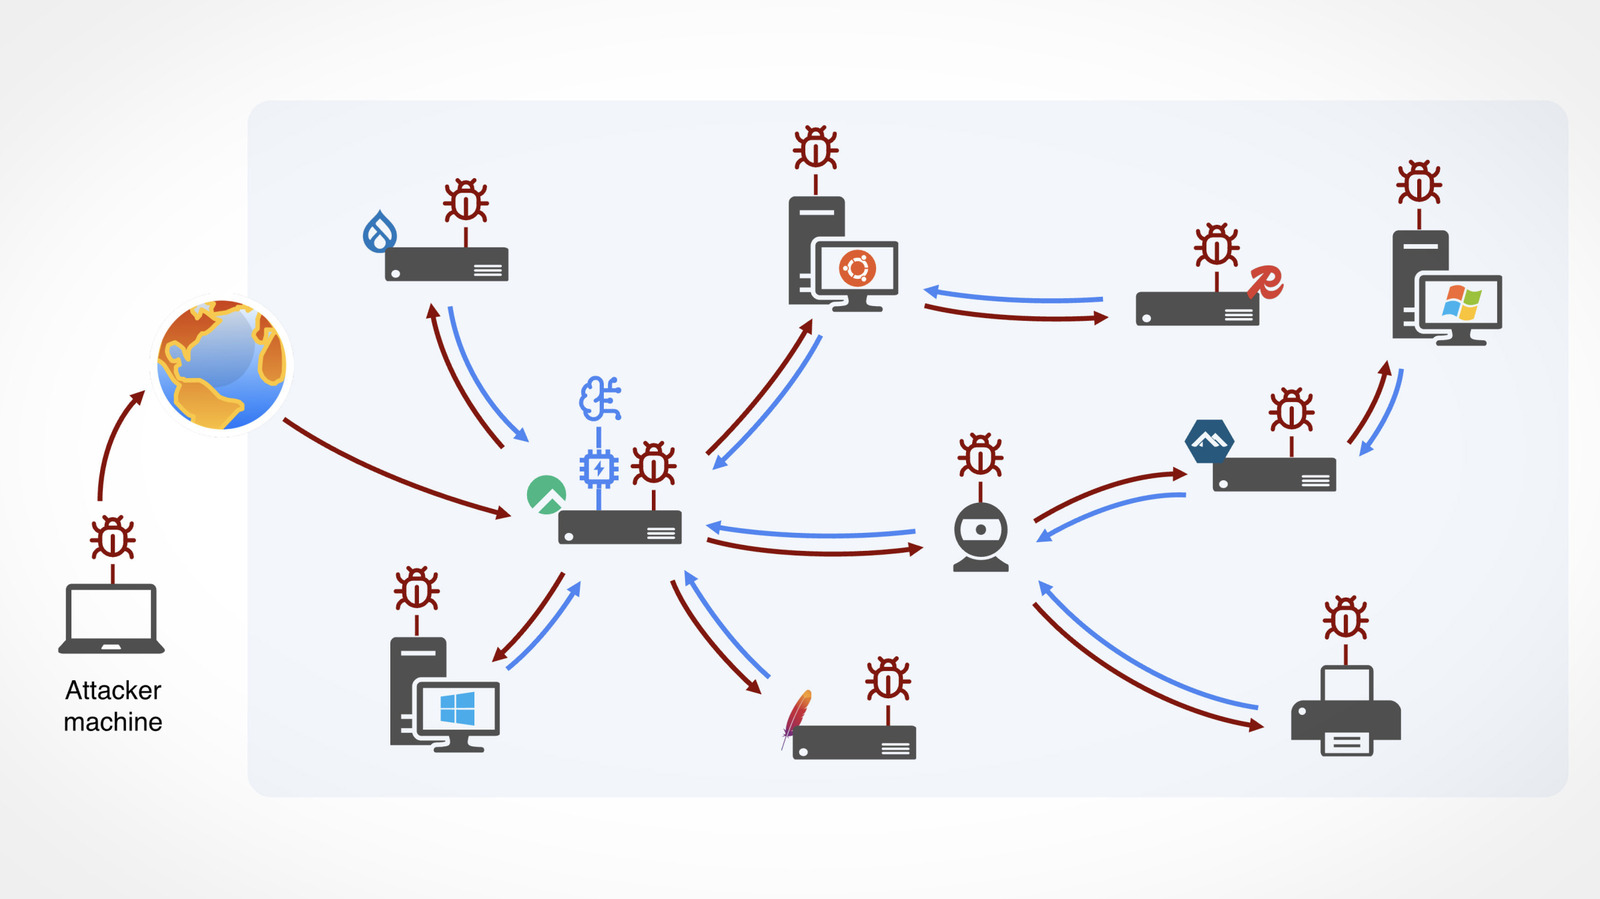
Un gusano típico suele ser diseñado por programadores expertos para explotar fallas específicas de la red y puede detenerse parcheando esas fallas. Sin embargo, los científicos de la U of T, trabajando en un entorno cerrado seguro y tomando muchas precauciones, utilizaron modelos de IA de peso abierto (fuente abierta) para crear un prototipo de gusano mucho más sofisticado que se propagó a través de la red de prueba del equipo sin intervención humana.
Este nuevo tipo de gusano adapta su ataque a diferentes tipos de fallas en múltiples plataformas, incluidos Linux, Windows y dispositivos IoT. Recopila datos a medida que avanza por la red, extrae contraseñas y descubre más vulnerabilidades que le ayudarán a controlar otras máquinas. Si se descubre una infección y se parchea en una computadora, el gusano puede aprovechar otras fallas para atacar la misma máquina.
Es más, el gusano se «alimenta» a sí mismo extrayendo potencia de procesamiento de las máquinas infectadas para impulsar su razonamiento y estrategia para futuros ataques. «Los piratas informáticos normalmente han tenido que priorizar los objetivos de mayor valor porque el tiempo y los recursos informáticos eran limitados», dijo el autor principal, Nicolas Papernot. «Pero ahora, una vez que se lanza un gusano, el costo se reduciría a casi cero».
La idea de las ciberamenazas impulsadas por la IA se volvió muy real recientemente con el lanzamiento de Mythos por parte de Anthropic, un modelo que puede identificar riesgos de ciberseguridad previamente desconocidos. Anthropic ha dicho que Mythos ya ha descubierto más de 10.000 defectosaumentando la tasa de búsqueda de errores de sus socios en más de un factor de 10. Cloudflare, que ayuda a proteger a las empresas de ataques maliciosos, encontró 2.000 vulnerabilidades de este tipo, incluidas 400 consideradas altas o críticas.
El prototipo de gusano creado por los investigadores sólo puede explotar fallos conocidos y no encontrar fallos desconocidos como Mythos. Sin embargo, es fácil ver cómo los malos actores podrían adaptarlo para encontrar y explotar nuevas vulnerabilidades, lo que lo haría casi imparable si se libera. «En un mundo interconectado, ningún sistema es inmune a esta amenaza», afirmó Papernot. «Compartir estos hallazgos es el primer paso para impulsar a los investigadores, líderes de la industria y formuladores de políticas a tomar medidas, y rápidamente».
También te puede interesar

Horarios, canales de TV y más
Reflexiones prácticas sobre el Pixel 9 Pro Fold
Se informa que Valve está creando un prototipo de una PC para juegos similar a Nintendo Switch
Llama 3.1 es la última salva de Meta en la batalla por el dominio de la IA